Gemini 3.5 Flash Cyber:Google 為何打造專為網路安全而設的 AI 模型
Google DeepMind 推出 Gemini 3.5 Flash Cyber,顯示 AI 網路安全領域正出現明顯轉變。Google 不再僅依賴通用模型,而是正在打造專精於防禦工作的輕量型模型:尋找漏洞、驗證高風險程式碼、支援修復工作,以及協助安全團隊加快進度。
這很重要,因為軟體安全的規模與速度已大到僅靠人工審查無法應付。現代團隊管理龐大的程式碼庫、頻繁發布、開源相依套件、雲端服務與警示佇列。傳統工具仍然重要,但防禦方愈來愈需要能夠跨程式碼進行推理、排定風險優先順序,並產出供人工審查之證據的 AI 系統。
Gemini 3.5 Flash Cyber 是什麼?
Gemini 3.5 Flash Cyber 是基於 Google Flash 模型系列打造、專注於網路安全的模型。Google 表示,它經過微調,可有效率地尋找、驗證及修補漏洞,因此在某些任務中比通用模型更適合安全工作流程。
「Flash」這一部分很重要。安全工作通常需要對許多檔案、提交紀錄、相依套件與測試進行反覆分析。較小的專用模型能以更低成本、更快速度被多次呼叫,因此更適合持續掃描與代理工作流程。
Google 也將此模型連結至其 AI 程式碼安全代理 CodeMender。CodeMender 的設計用途是掃描程式碼、確認漏洞是否真實存在,並產生修補程式供開發人員審查。這讓 Gemini 3.5 Flash Cyber 更接近營運型安全基礎設施,而非一般聊天機器人。
Google 為何打造網路安全模型
網路安全不只是另一項程式設計任務。實用的安全模型需要理解漏洞類別、可利用性、誤報、修補品質與安全軟體設計。它也必須在嚴格界限內運作,因為網路安全 AI 本質上具有雙重用途。
通用 AI 助理可以解釋安全概念或摘要報告。Gemini 3.5 Flash Cyber 的目標是更困難的層面:檢查程式碼路徑、比對可疑模式、驗證問題是否真實存在,以及協助團隊準備更安全的修正方案。最佳結果並非完全自主的安全作業,而是受監督的加速。
這個方向反映出更廣泛的產業趨勢。安全團隊承受著更快速回應的壓力,同時開發團隊的發布頻率也愈來愈高。若 AI 能縮短重複性審查、警示分流與修補準備所需的時間,人類專家便能將更多注意力放在判斷、優先排序與架構風險上。
CodeMender、CyberGym 與 Big Sleep
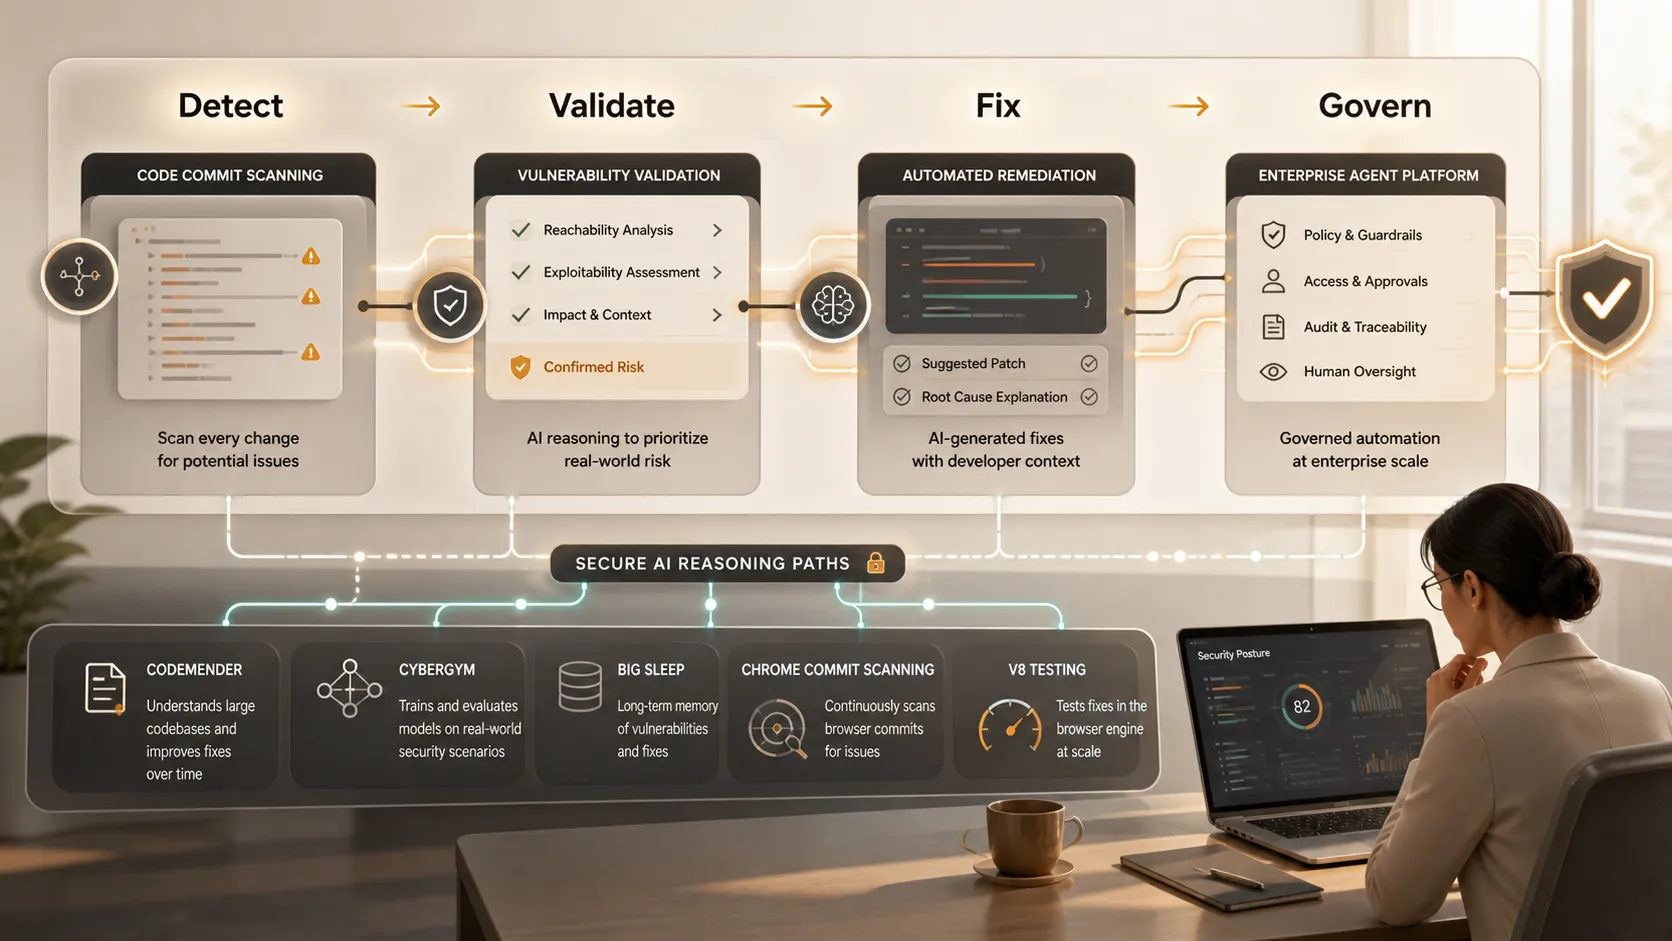
將 Google 的策略視為一條管線會更容易理解。CodeMender 負責程式碼掃描與修復。CyberGym 在真實世界的漏洞分析任務上評估 AI 代理。由 Google DeepMind 與 Google Project Zero 開發的 Big Sleep,則探索 AI 輔助在複雜軟體中的發現能力。
目標不是單一令人印象深刻的回答,而是一套可重複執行的工作流程:掃描、推理、驗證、修補、測試與報告。Google 也提到 Chrome 提交掃描與 V8 JavaScript 引擎,這些都是很有力的例子,因為瀏覽器引擎複雜、廣泛部署,且對安全至關重要。
| 安全工作流程 | 傳統方法 | AI 輔助方向 |
|---|---|---|
| 程式碼審查 | 人工檢查與靜態分析工具 | AI 標示高風險變更供審查 |
| 漏洞驗證 | 由專家主導的調查 | 更快速地蒐集證據與分流 |
| 修復 | 審查後由開發人員修補 | 提供建議修正方案並由人工核准 |
| 基準測試 | 有限的內部測試 | 針對真實漏洞進行代理測試 |
| 報告 | 人工摘要 | 為利害關係人提供更清楚的風險敘述 |
Chrome 提交掃描尤其相關,因為漏洞通常是透過一般開發活動引入,而不僅是透過明顯高風險的程式碼。能夠持續審查變更的模型,或許可在軟體生命週期的更早期標示可疑模式。V8 測試也基於相同原因而重要:高效能執行階段環境包含複雜行為,需要深入且反覆的分析。
為何輕量型安全模型很重要
輕量型模型很重要,因為網路安全工作具有重複性。團隊需要在提交紀錄、相依套件更新、工單、警示、發布檢查與事件檢討中獲得支援。若專用模型能以較低成本被頻繁呼叫,它就能在產生最終報告前探索更多程式碼路徑。
這正是 Gemini 3.5 Flash Cyber 可能具有策略重要性的地方。大型前沿模型有助於複雜推理,但對高量工作流程而言可能成本高昂。針對安全任務調校的較小模型,可讓 AI 輔助掃描在更多程式碼庫、更頻繁的建置,以及更多開發環境中變得實用。
Google 的安全生態系統也受益於真實世界資源,例如開源漏洞資料庫 OSV.dev,以及 Google 為開源軟體推動的持續模糊測試專案 OSS-Fuzz。這些資源有助於讓 AI 安全工作以真實漏洞為基礎,而非純粹的合成範例。
Gemini Enterprise Agent Platform 與營運安全
Gemini Enterprise Agent Platform 為 Google 提供了一種方式,可將網路安全模型置入更廣泛的代理工作流程中。實務上,這可能意味著安全代理監控程式碼變更、摘要風險、指派修復任務,或在企業系統中準備供核准的證據。
對安全團隊而言,吸引力在於速度。對開發人員而言,吸引力在於更早取得回饋。對 CISO 而言,吸引力在於規模:能夠支援更多軟體審查,而不必以相同速度擴增人力。
然而,營運價值取決於整合。安全 AI 必須連接程式碼庫、工單系統、CI/CD 管線、漏洞管理工具與治理工作流程。它也需要稽核日誌、權限、核准關卡與明確的責任歸屬。沒有這些控制措施,自動化可能會創造新風險,而非降低風險。
對開發人員、安全團隊與 CISO 的影響
對開發人員而言,Gemini 3.5 Flash Cyber 指向一種更接近程式碼撰寫或審查當下的安全回饋。開發人員不必等到後續稽核,便可能收到針對性的說明、更安全的修補建議,以及更清楚的證據,了解為何某項變更很重要。
對安全團隊而言,此模型可減少花在篩選低品質發現結果上的時間。漏洞偵測只有結合驗證才有價值。若 AI 安全代理能協助區分可能真實的問題與雜訊,分析師便能將更多時間投入高影響力的修復工作。
對 CISO 而言,取捨更具策略性。AI 網路安全承諾降低每次分析成本、加快回應時間並擴大涵蓋範圍,但它同時也需要治理。領導者必須定義 AI 何時可採取行動、何時必須由人類核准、如何保護敏感程式碼,以及如何長期監控模型行為。
雙重用途風險無可避免。協助防禦者理解漏洞的同樣推理能力,也可能在錯誤情境中遭到濫用。因此,防禦性定位、存取控制、沙箱化、使用監控與人工監督並非可有可無的功能,而是產品安全模型的一部分。
Pi 自然適合的位置
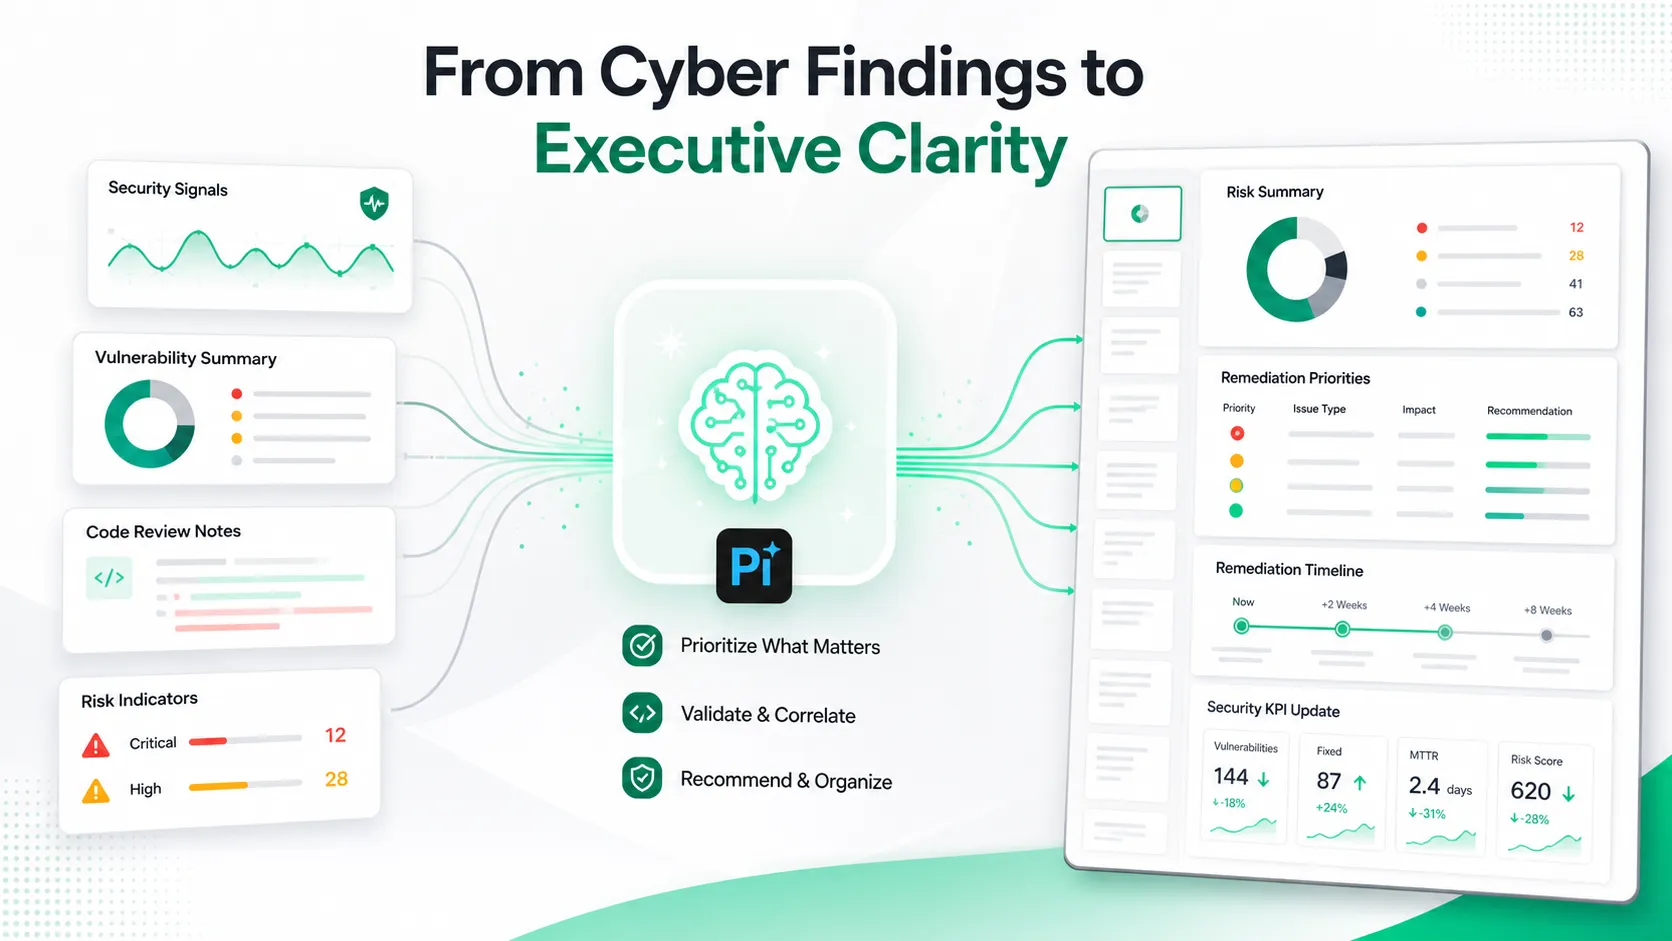
Pi 並非網路安全偵測工具。它不會掃描程式碼、驗證漏洞,也不會取代安全平台。然而,它適合用於網路安全工作的溝通層。
當 AI 安全系統產生更多發現結果時,團隊仍需清楚說明這些發現。CISO 通常需要董事會更新、事件檢討、修復計畫、客戶摘要及內部安全簡報。Pi 可協助將密集的技術材料轉化為面向高階主管與跨職能團隊的專業簡報。
這很重要,因為網路安全的成果往往是在安全團隊之外決定的。預算核准、修復時程、客戶信任與高階主管的優先排序,全都取決於清楚的溝通。技術發現必須成為商業敘事:發生了什麼事、哪些項目面臨風險、需要採取什麼行動,以及將如何衡量進度。
防護措施與治理
網路安全 AI 必須受到審慎治理。若在沒有存取控制、日誌記錄、沙箱化、核准工作流程與人工審查的情況下部署,協助防禦者的同樣推理能力便可能遭到濫用。Google 的有限存取方式反映了這種雙重用途風險。
企業應同時評估能力與控制。NIST AI 風險管理框架 有助於思考可信度、風險與問責性。安全團隊也應考量 OWASP LLM 應用程式十大風險,其中強調提示注入、資料外洩、不安全的輸出處理與過度自主性等風險。
最強大的部署很可能會將自動化與克制結合。AI 可以加速掃描、驗證、摘要與修補草擬,但人類仍應持有風險接受、生產環境變更及高階管理問責的責任。
結論
Gemini 3.5 Flash Cyber 指向 AI 網路防禦的下一階段:輕量型、領域專用、代理驅動的系統,能夠大規模支援真實的軟體安全工作。現實的未來不是 AI 取代安全工程師,而是由人類主導、透過能夠偵測、驗證、摘要與提出建議的模型加速防禦。
對開發人員而言,這代表更早的安全回饋。對安全團隊而言,這代表更快的分流。對 CISO 而言,這代表一項治理挑戰:採用可提升速度、同時保留問責性、證據與控制權的 AI。
常見問題(FAQ)
問:Gemini 3.5 Flash Cyber 是什麼?
答:Gemini 3.5 Flash Cyber 是 Google DeepMind 推出的輕量型網路安全 AI 模型,設計用於支援漏洞偵測、驗證、程式碼分析、修復及 AI 安全代理工作流程等防禦任務。
問:Gemini 3.5 Flash Cyber 是通用 AI 模型嗎?
答:不是。它屬於 Gemini 模型系列,但專門用於網路安全工作流程,而非廣泛的聊天、寫作或生產力任務。
問:Gemini 3.5 Flash Cyber 會取代安全工程師嗎?
答:不會。它的設計目的是透過加快分流、證據蒐集與修復規劃來協助人類專家。人工審查、測試與核准仍然不可或缺。
問:為何在一篇關於 AI 網路安全的文章中提到 Pi?
答:Pi 與溝通層相關。它可協助團隊將複雜的網路安全發現轉化為高階主管簡報、董事會更新、修復計畫與事件摘要。


