原生加密管理
原生加密管理是指控管作業系統、裝置和平台中已內建的加密功能。對大多數組織而言,這包括 Windows BitLocker、macOS FileVault、Android 檔案式加密、iOS 資料保護、復原金鑰、裝置政策和報告。
目標很簡單:確保當筆記型電腦、手機、平板電腦或卸除式磁碟機遺失、遭竊、維修、汰換或遭未授權存取時,敏感資料仍受到保護。
原生加密功能強大,因為它已是平台的一部分。但它仍需要管理。若沒有明確的政策、復原金鑰儲存、合規性檢查和使用者指引,內建加密可能會變得不一致,或在發生問題時難以復原。
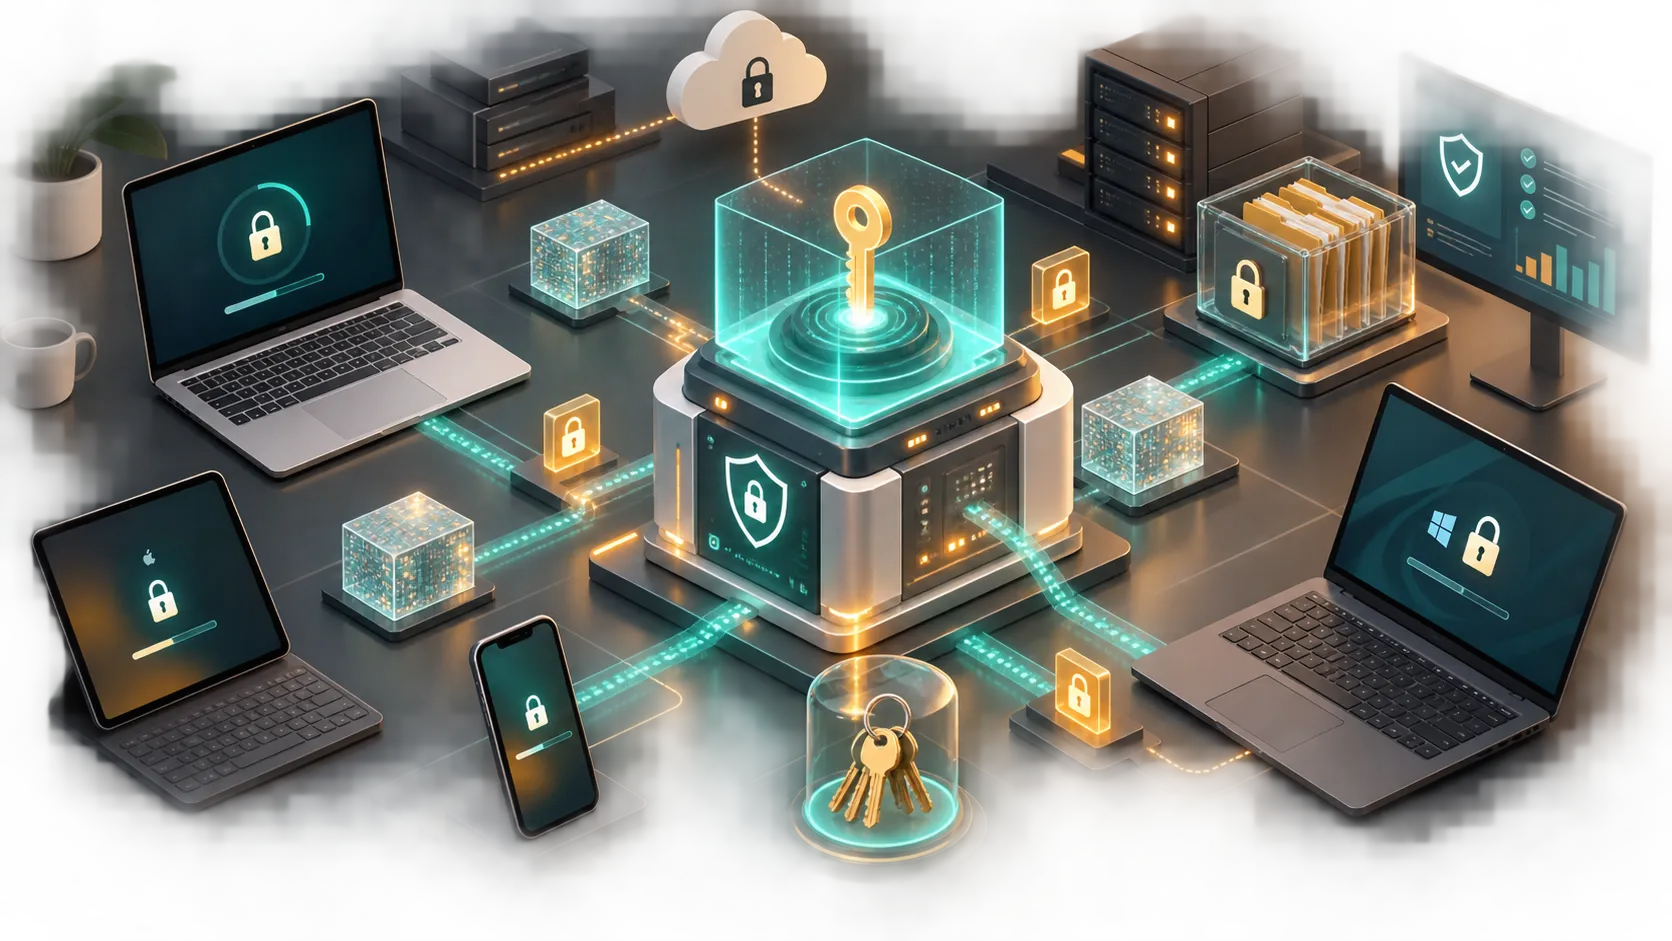
原生加密應完成的安全工作
原生加密可保護靜態資料。這表示儲存在裝置上的資料,除非具備正確的驗證、復原金鑰或解除鎖定方法,否則仍無法讀取。
NIST 將儲存加密描述為一種限制終端使用者裝置(如筆記型電腦、行動裝置和卸除式媒體)上所儲存資訊存取的方法。其儲存加密指南 ↗是了解全磁碟加密、磁碟區加密和檔案層級加密的良好起點。
CISA 在其關於保護裝置儲存資料 ↗的頁面中提供了類似的實務指引,尤其適用於遺失的裝置、卸除式磁碟機和復原規劃。
實務上,原生加密有助於因應四種風險:
- 遺失的筆記型電腦洩露商業檔案。
- 遭竊的手機讓人能存取工作資料。
- 已汰換的磁碟機在處置後仍可被讀取。
- 使用者忘記認證資訊而需要安全復原。
加密本身只是其中一部分。管理層決定保護是否一致。
原生加密管理控制對照表
思考原生加密管理最簡單的方式,是將其視為一組控制措施,而非單一開關。
| 控制領域 | 原生加密管理應回答的問題 | 重要原因 |
|---|---|---|
| 涵蓋範圍 | 哪些裝置、磁碟機和使用者必須加密? | 防止筆記型電腦、手機和卸除式媒體之間出現缺口 |
| 政策 | 預設必須採用哪些設定? | 讓整個組織的加密保持一致 |
| 金鑰託管 | 復原金鑰儲存在哪裡? | 防止復原期間發生永久資料遺失 |
| 存取 | 誰可以檢視或使用復原金鑰? | 降低內部人員和服務台風險 |
| 監控 | 如何檢查加密狀態? | 及早發現不合規的裝置 |
| 復原 | 使用者遭鎖定時會發生什麼事? | 讓支援更快速且更安全 |
| 生命週期 | 維修、移轉或處置期間會發生什麼事? | 在裝置變更期間保護資料 |
這張表格正是「加密可用」與「加密確實受到管理」之間的差異。
Windows:管理 BitLocker 和裝置加密
在 Windows 上,原生加密通常是指 BitLocker 或自動裝置加密。
Microsoft 的 BitLocker 概觀 ↗說明 BitLocker 可保護磁碟區免於離線存取,特別是在裝置遺失、遭竊或除役時。對受管理的環境而言,重點不只是啟用 BitLocker,還要確保正確的政策、復原方法和報告流程已就緒。
實用的 Windows 加密政策應定義:
- 哪些磁碟機必須加密;
- 僅使用 TPM 的保護是否足夠;
- 高風險使用者是否需要 PIN;
- 復原金鑰備份至何處;
- 誰可以擷取復原金鑰;
- 如何報告加密失敗或暫停的情況。
復原規劃很重要。Microsoft 的 BitLocker 復原概觀 ↗ 說明不同的復原選項,包括復原密碼、復原金鑰、金鑰套件和資料復原代理程式。團隊應在真正發生鎖定之前,記錄允許使用哪些選項。
macOS 和 Apple 裝置:管理 FileVault 和資料保護
在 macOS 上,原生加密的核心是 FileVault。Apple 使用裝置管理來管理 FileVault 的指南 ↗說明組織如何強制執行 FileVault、控制使用者延後設定、管理是否向使用者顯示復原金鑰,以及透過裝置管理託管個人復原金鑰。
對於 iPhone、iPad 和較新的 Apple 平台,加密與資料保護密切相關。Apple 的加密與資料保護概觀 ↗說明 Apple 裝置如何在裝置遺失、遭竊或受入侵時保護使用者和企業資料。
對於 Apple 環境,管理應著重於:
- 在適當情況下於設定期間強制執行 FileVault;
- 將復原金鑰託管至核准的管理系統;
- 使用後輪替復原金鑰;
- 確認哪些使用者可以解除鎖定加密磁碟區;
- 記錄裝置移轉或重新指派時的處理方式。
主要風險在於假設「Apple 裝置已加密」就表示組織已掌控復原和報告。這些是不同的問題。
Android:透過裝置政策管理加密
Android 裝置也包含原生加密。Android 的檔案式加密允許使用不同金鑰加密不同檔案,而 Android Open Source Project 在其檔案式加密文件 ↗。中說明了此模型。
對於商務裝置,加密管理通常透過 Android Enterprise 處理。Google 的Android 管理 ↗ 指南說明,組織可以透過管理解決方案強制執行螢幕鎖定和儲存加密等安全政策。
Android 加密管理應定義:
- 哪些裝置允許用於工作;
- 裝置是完全受管理,還是採用具有工作設定檔的 BYOD;
- 需要何種強度的螢幕鎖定;
- 如何鎖定或清除遺失的裝置;
- 如何監控合規狀態;
- 較舊的裝置是否仍符合安全要求。
Android 加密在搭配裝置註冊、鎖定螢幕政策、更新要求和遠端清除時最為強大。
金鑰管理才是真正的管理難題
加密仰賴金鑰。這聽起來顯而易見,但許多加密計畫會失敗,是因為金鑰管理薄弱。
NIST 的金鑰管理指南 ↗涵蓋密碼金鑰材料的規劃、保護、生命週期和治理。對原生加密而言,實務問題通常是:復原金鑰儲存在哪裡,以及誰可以使用它們?
良好的復原金鑰流程應回答:
1. 金鑰託管在哪裡?2. 金鑰是自動還是手動儲存?3. 誰可以擷取它?4. 是否記錄擷取作業?5. 使用後是否輪替金鑰?6. 裝置汰換時會發生什麼事?7. 管理系統變更時會發生什麼事?
請勿將復原金鑰留在螢幕截圖、試算表、共用磁碟機或個人筆記中。復原存取應受到控制、記錄並加以限制。
實用的推行順序
分階段推行時,原生加密管理會更容易。
步驟 1:盤點裝置
列出可能儲存商業資料的筆記型電腦、桌上型電腦、手機、平板電腦和卸除式磁碟機。
步驟 2:定義必要的涵蓋範圍
決定哪些裝置類型必須使用原生加密,以及允許哪些例外。
步驟 3:選擇平台政策
在廣泛部署前,設定 BitLocker、FileVault、Android 和其他平台規則。
步驟 4:設定復原金鑰託管
確保在使用者需要依賴復原金鑰前,金鑰已儲存在核准系統中。
步驟 5:以小型群組試行
測試復原、政策衝突、裝置移轉和使用者溝通。
步驟 6:逐步強制執行
在解決試行問題後,從僅報告模式轉為強制執行。
步驟 7:持續監控
檢閱加密狀態、暫停保護、託管失敗、未受管理裝置和復原事件。
此順序可避免最常見的錯誤:在測試復原之前就廣泛啟用加密。
應向領導層報告的內容
安全領導者不需要瞭解每項技術設定。他們需要清楚掌握涵蓋範圍、風險和整備程度。
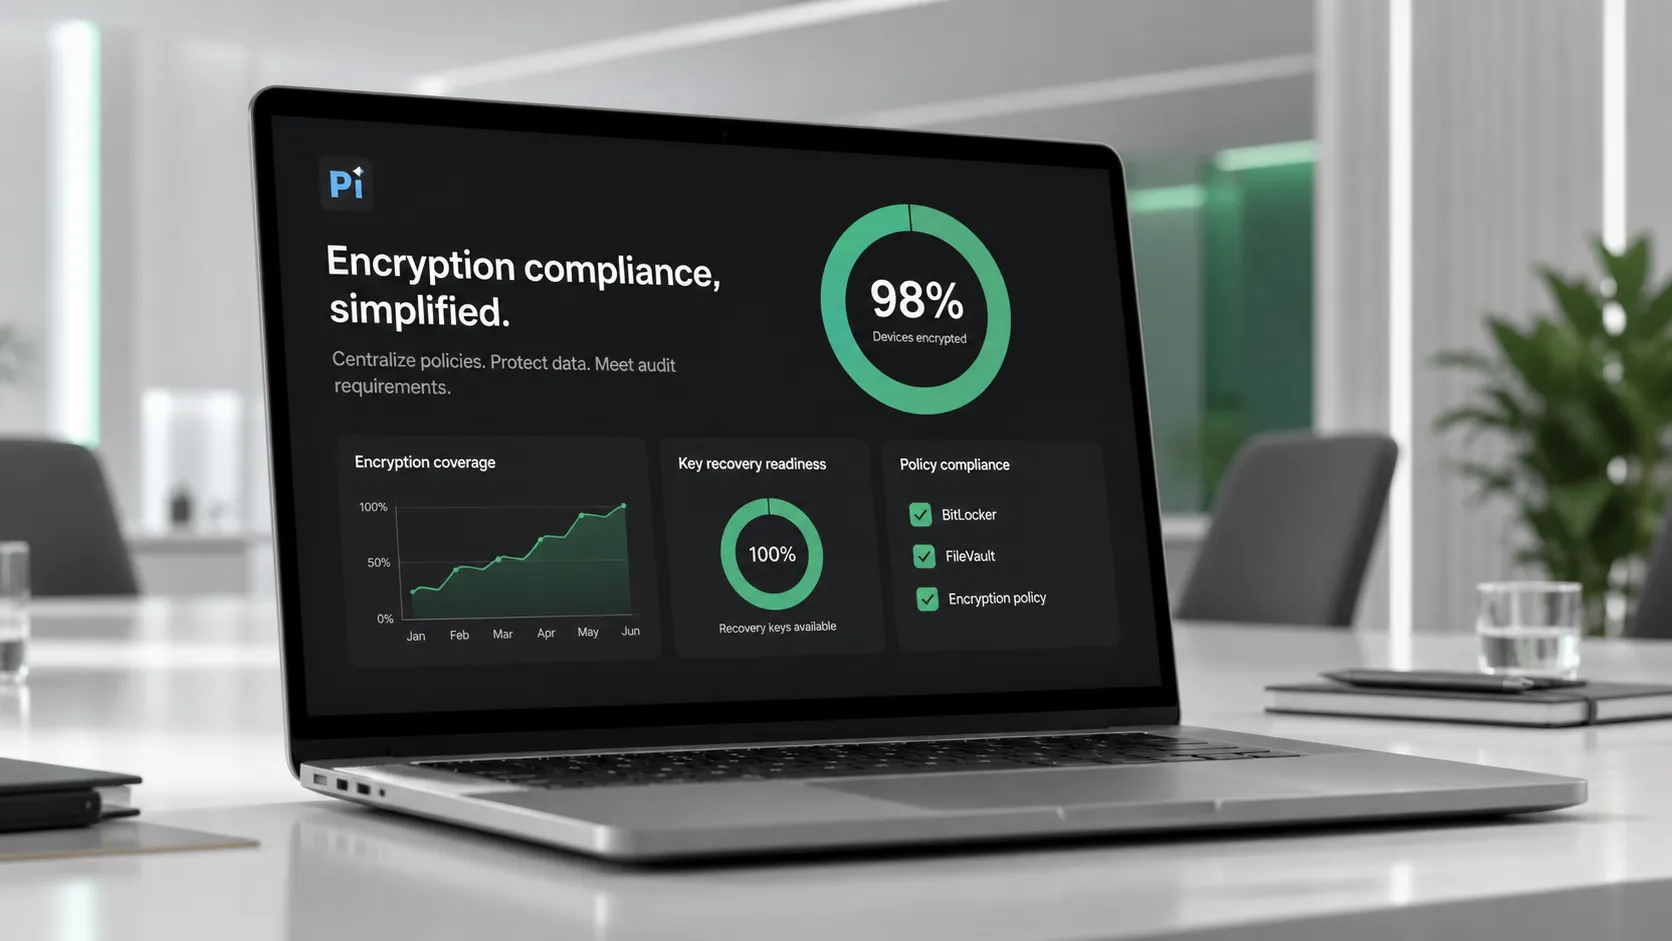
實用的原生加密報告應顯示:
- 已受管理裝置中已加密的百分比;
- 缺少復原金鑰的裝置數量;
- 加密已暫停或失敗的裝置;
- 未受涵蓋的高風險使用者或團隊;
- 報告期間的復原事件;
- 等待汰換或清除的裝置;
- 政策例外及其負責人。
如果您需要向高階主管或客戶說明加密涵蓋範圍,可以使用 Pi 將您的原生加密政策轉化為適合利害關係人的簡報 ↗。可用於報告涵蓋範圍、風險、復原整備程度和後續步驟,而不會讓簡報淪為技術資訊堆砌。
原生加密不足夠時
原生加密可保護儲存的資料,但無法解決所有安全問題。
它不能取代:
- 身分識別與存取管理;
- 端點偵測與回應;
- 備份與災難復原;
- 修補程式管理;
- 資料外洩防護;
- 網路釣魚防護;
- 雲端存取控制;
- 安全裝置處置。
在授權使用者解除鎖定裝置並正常存取檔案後,它也無法保護資料。系統運作且使用者已通過驗證後,仍需要其他控制措施。
原生加密應視為基準控制措施,而非完整的安全策略。
結論
原生加密管理的核心,是讓內建加密功能可靠運作。啟用 BitLocker、FileVault、Android 加密或 Apple 資料保護只是開始。
成熟的計畫會定義涵蓋範圍、強制執行政策、託管復原金鑰、限制復原存取、監控合規性,並測試裝置遺失、鎖定、移轉或汰換時的處理方式。
最佳加密計畫並非擁有最強的核取方塊,而是在組織真正需要時,保護、復原和報告都能正常運作的計畫。
常見問題
什麼是原生加密管理?
原生加密管理是控管跨裝置和平台內建加密功能的流程。它包括政策強制執行、復原金鑰託管、合規性監控、復原工作流程,以及加密裝置的生命週期處理。
原生加密與全磁碟加密相同嗎?
不一定。原生加密是指內建於作業系統或平台中的加密。根據裝置和作業系統不同,它可能包括全磁碟加密、磁碟區加密、檔案式加密或資料保護功能。
為什麼復原金鑰管理很重要?
復原金鑰管理很重要,因為使用者忘記密碼、硬體變更觸發復原,或裝置移轉時,加密資料可能會變得無法存取。復原金鑰應安全託管、限制存取,並記錄擷取作業。
組織應追蹤哪些原生加密合規性項目?
組織應追蹤加密狀態、復原金鑰託管狀態、政策合規性、暫停保護、加密失敗、裝置所有權、復原事件和例外情況。這些指標可顯示加密是否確實在整個環境中正常運作。


